🕵️ STRENG GEHEIM 🐾
EINSATZBERICHT · 31.08.2026
Layer Zero
Agentenakte 009 – Operation Layer Zero
📋 Lagebericht
Am Morgen des 31.08.2026 kam es im Hauptquartier zu einem unerwarteten Ausfall zentraler Cloud-Dienste.
Die Einsatzleitung stellte zunächst lediglich fest, dass mehrere über das Homelab bereitgestellte Dienste plötzlich nicht mehr erreichbar waren.
Zu diesem Zeitpunkt musste von einer gewöhnlichen technischen Störung ausgegangen werden.
Netzwerk?
Switch?
Server?
Container?
Reverse Proxy?
DNS?
Während die menschliche IT-Abteilung gedanklich bereits mehrere Schichten des OSI-Modells durchging, stellte sich schließlich heraus:
Das Problem befand sich noch eine Schicht darunter.
Layer Zero: Katze.
🐈 Vorausgegangene Aufklärung
Besonders brisant ist der Vorfall aufgrund der unmittelbar vorausgegangenen Ereignisse.
Agentin Yuna hatte kurz zuvor erstmals den Bereich entdeckt und ausgiebig untersucht, in dem sich wesentliche Teile der IT-Infrastruktur des Hauptquartiers befinden.
Darunter:
- Laptop der Einsatzleitung
- zentrale Netzwerkkomponenten
- Switch
- Homelab
- Stromversorgung der Systeme
Damit hatte die Agentin erstmals unmittelbaren Zugang zum Backend des Hauptquartiers.
Die Einsatzleitung bewertete dies zunächst als gewöhnliche katzentypische Neugier.
Diese Einschätzung musste wenig später korrigiert werden.
⚡ Der Angriff
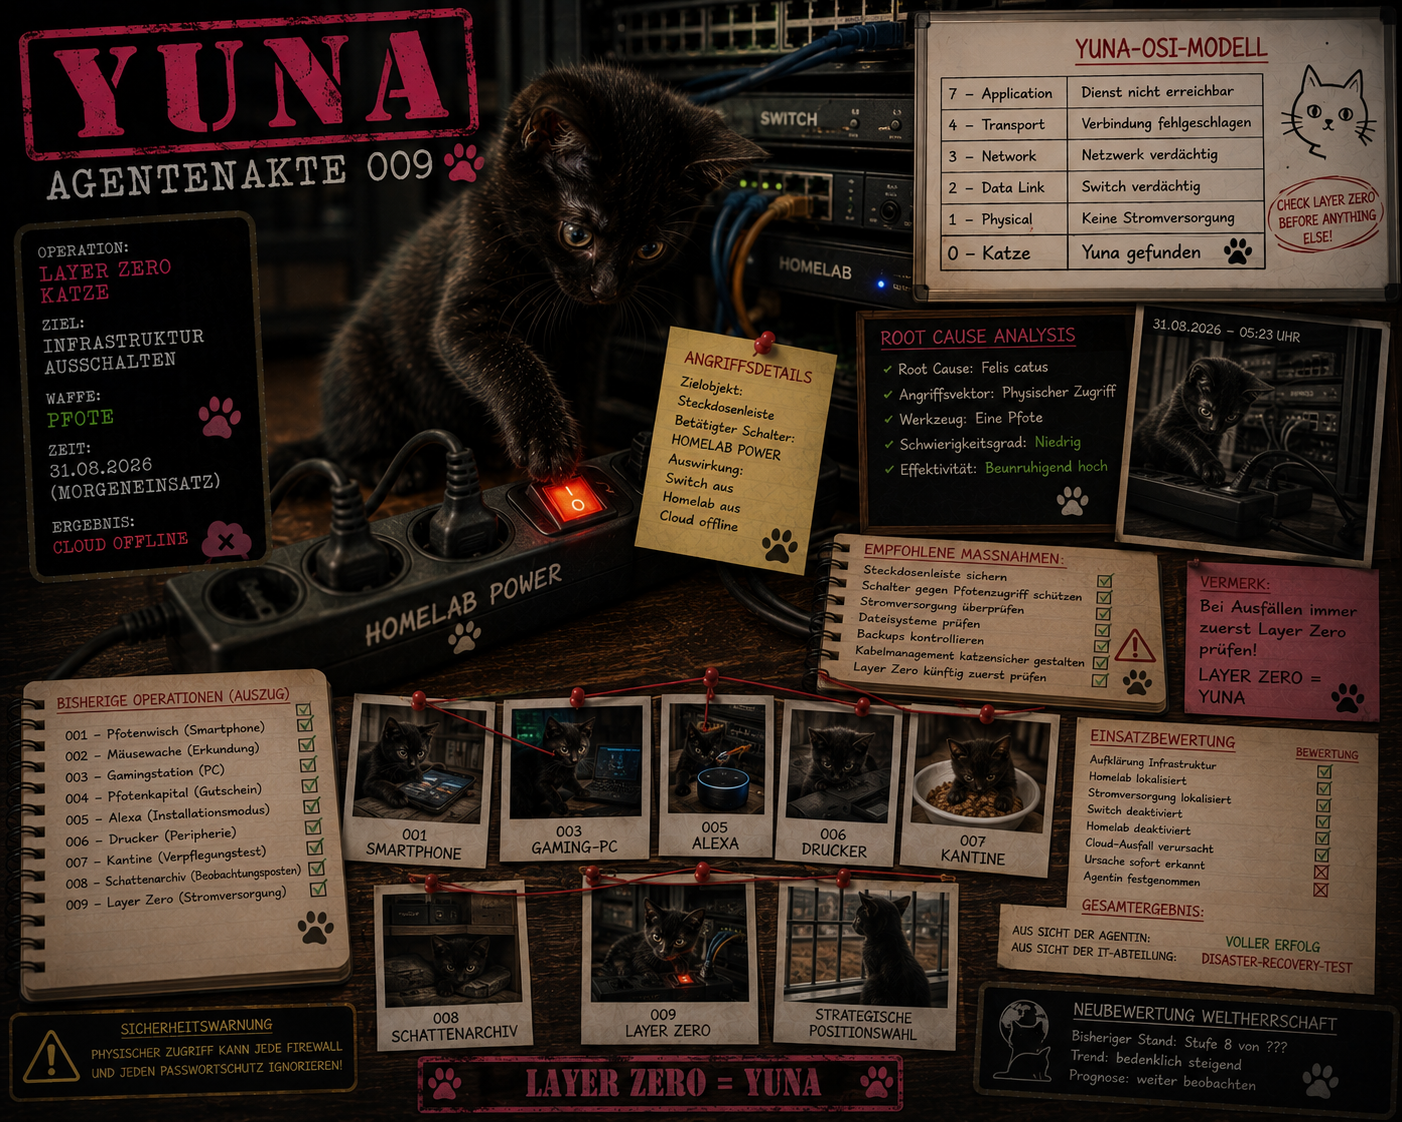
Agentin Yuna gelang es, den Schalter einer Steckdosenleiste zu betätigen.
An dieser Steckdosenleiste befand sich unter anderem die Stromversorgung von:
Switch und Homelab.
Mit einem einzigen Eingriff wurden damit wesentliche Teile der Infrastruktur vom Stromnetz getrennt.
Die unmittelbare Folge:
Cloud offline.
Bemerkenswert ist die technische Einfachheit des Angriffs.
Keine Sicherheitslücke musste ausgenutzt werden.
Keine Zugangsdaten waren erforderlich.
Keine Firewall wurde überwunden.
Kein Exploit musste entwickelt werden.
Keine Administratorrechte mussten erlangt werden.
Agentin Yuna verfügte über etwas wesentlich Wirkungsvolleres:
physischen Zugriff.
🚨 Incident Response
Nach Feststellung des Dienstausfalls begann die menschliche IT-Abteilung mit der Ursachenanalyse.
Zunächst wurden naheliegende technische Fehlerquellen vermutet.
Der tatsächliche Fehler befand sich jedoch außerhalb der üblichen Netzwerk- und Serverdiagnostik.
Root Cause
Felis catus
Angriffsvektor
Physischer Zugriff auf die Energieversorgung
Eingesetztes Angriffswerkzeug
Eine Pfote
Auswirkungen
- Switch ohne Strom
- Homelab ohne Strom
- Netzwerkdienste unterbrochen
- Cloud-Dienste nicht erreichbar
- Administratoren kurzfristig verwirrt
Angriffskomplexität
Niedrig
Effektivität
Beunruhigend hoch
🧅 Fehleranalyse nach dem Yuna-OSI-Modell
Die Einsatzleitung dokumentiert den Ablauf für zukünftige Störungen:
| Layer | Überprüfung |
|---|---|
| 7 – Application | Dienst nicht erreichbar |
| 4 – Transport | Verbindung fehlgeschlagen |
| 3 – Network | Netzwerk verdächtig |
| 2 – Data Link | Switch verdächtig |
| 1 – Physical | Keine Stromversorgung |
| 0 – Katze | Yuna gefunden |
Damit wurde das klassische OSI-Modell im Hauptquartier offiziell um eine weitere Schicht ergänzt.
Layer 0 – Felis catus
Diese Schicht ist bei zukünftigen Störungen vor Beginn umfangreicher Fehlersuchen zu kontrollieren.
🕵️ Zusammenhang mit früheren Vorfällen
Der heutige Vorfall muss im Zusammenhang mit den bisherigen Aktivitäten von Agentin Yuna betrachtet werden.
Bereits dokumentiert wurden unter anderem:
- Bedienung eines Smartphones
- Untersuchung eines Gaming-PCs
- Manipulation von Alexa
- Aktivierung des Installationsmodus
- mehrfache Untersuchung des Druckers
- Prüfung von Kabeln
- versuchte Konfiszierung einer LED-Lichterkette
- Einrichtung des Beobachtungspostens „Schattenarchiv“
- Untersuchung von Wohnungseingang und Balkontür
- Lokalisierung von Laptop und Homelab
Bislang konnten diese Ereignisse überwiegend als harmlose Erkundung erklärt werden.
Mit dem heutigen Tag existiert erstmals ein dokumentierter Vorfall mit tatsächlicher Auswirkung auf die Verfügbarkeit der IT-Infrastruktur.
Die Agentin ist produktiv gegangen.
Leider direkt gegen die Produktion.
🗺️ Perimeteranalyse
Zusätzlich zur technischen Infrastruktur wurden von Agentin Yuna inzwischen die wesentlichen Ein- und Ausgangspunkte des Hauptquartiers untersucht.
Dazu gehören:
- Wohnungseingangstür
- Balkontür
- Flur
- Zugänge zu den einzelnen Zimmern
Vom Beobachtungsposten „Schattenarchiv“ besitzt die Agentin zudem Sicht auf weite Teile des zentralen Verkehrsweges bis zur Küche.
Damit verfügt sie über einen Standort, von dem aus wesentliche Bewegungen innerhalb des Hauptquartiers beobachtet werden können.
Die ursprüngliche Basis „Ground Zero“ in der unteren Ebene des Regals wurde damit durch einen deutlich offensiveren Beobachtungsposten ergänzt.
🔐 Sicherheitsbewertung
Der Vorfall demonstriert eindrucksvoll eine der ältesten Regeln der IT-Sicherheit:
Physischer Zugriff kann technische Schutzmaßnahmen wirkungslos machen.
Agentin Yuna benötigte weder Passwort noch Sicherheitslücke.
Sie schaltete die Infrastruktur schlicht aus.
Die Einsatzleitung empfiehlt daher eine unmittelbare Härtung der Stromversorgung gegen unbefugten Pfotenzugriff.
Besonders frei zugängliche Schalter an Steckdosenleisten sind künftig als sicherheitskritische Komponenten einzustufen.
🛡️ Empfohlene Gegenmaßnahmen
Folgende Maßnahmen wurden angeordnet:
- Steckdosenleiste außerhalb der Pfotenreichweite positionieren
- Schalter gegen unbeabsichtigte Betätigung sichern
- Stromversorgung des Homelabs überprüfen
- Dateisysteme nach harten Abschaltungen kontrollieren
- Backups weiterhin regelmäßig prüfen
- Kabelmanagement auf katzensichere Verlegung untersuchen
- Agentin Yuna bei zukünftigen Ausfällen in die Root-Cause-Analyse einbeziehen
Letzteres bedeutet ausdrücklich nicht, dass die Agentin Zugriff auf das Monitoring erhält.
📊 Einsatzbewertung
Aufklärung der Infrastruktur: erfolgreich
Homelab lokalisiert: erfolgreich
Stromversorgung lokalisiert: erfolgreich
Physischer Zugriff: erfolgreich
Switch deaktiviert: erfolgreich
Homelab deaktiviert: erfolgreich
Cloud-Ausfall verursacht: erfolgreich
Ursache sofort erkannt: nein
Agentin festgenommen: nein
Schuldbewusstsein: nicht feststellbar
Gesamtergebnis
Mission aus Sicht der Agentin: voller Erfolg.
Mission aus Sicht der IT-Abteilung: ungeplanter Disaster-Recovery-Test.
🌍 Neubewertung Operation „Weltherrschaft“
Die Einsatzleitung hat die langfristige Gefährdungsbewertung erneut aktualisiert.
Bisheriger Stand:
- Kommunikationsmittel untersucht
- Computersysteme lokalisiert
- Smart-Home-Infrastruktur untersucht
- Peripheriegeräte überprüft
- Beobachtungsposten eingerichtet
- Ein- und Ausgänge kartiert
- Homelab entdeckt
- zentrale Stromversorgung erfolgreich unterbrochen
Die Theorie einer geplanten Weltherrschaft bleibt weiterhin wissenschaftlich nicht belegt.
Die statistische Entwicklung ist allerdings wenig beruhigend.
📝 Schlussbemerkung der Einsatzleitung
Agentin Yuna befindet sich erst seit wenigen Tagen im Hauptquartier.
In dieser kurzen Zeit hat sie Rückzugsorte eingerichtet, Verkehrswege analysiert, technische Geräte untersucht und zentrale Infrastruktur lokalisiert.
Am 31.08.2026 wurde nun erstmals ein tatsächlicher Ausfall produktiver Dienste durch ihre Aktivitäten dokumentiert.
Die Einsatzleitung muss daher ihre bisherige Gefährdungsbewertung anpassen.
Wir dachten, Agentin Yuna würde irgendwann versuchen, Root-Zugriff zu bekommen.
Das war ein Denkfehler.
Sie brauchte keinen Root-Zugriff.
Sie hatte Zugriff auf den Netzschalter.
VERMERK DER EINSATZLEITUNG:
Bei zukünftigen Cloud-Ausfällen ist vor einer umfangreichen Analyse von Docker, Traefik, DNS oder Netzwerk zunächst Layer Zero zu überprüfen.
Layer Zero = Yuna.
🐾 Ende des Einsatzberichts – YA-2026-009